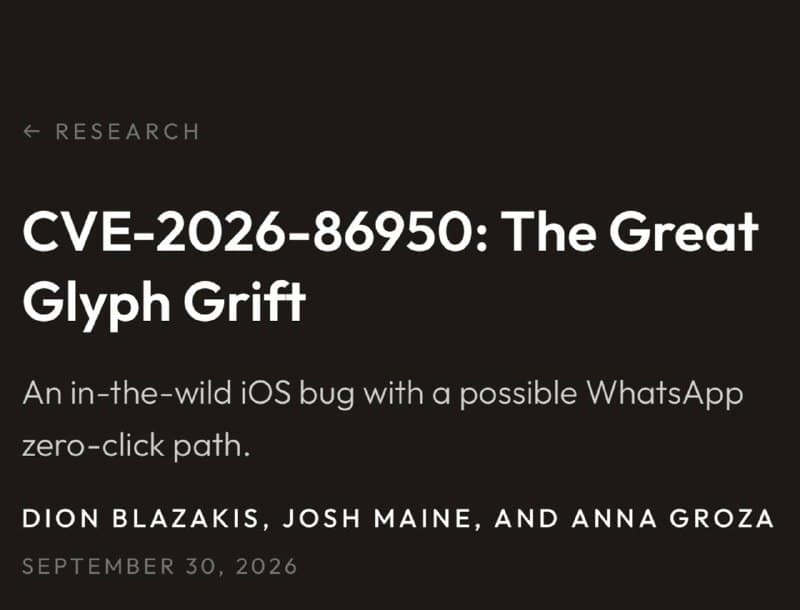
网络安全机构Calif近日披露了一处苹果系统的在野高危漏洞(CVE-2026-86950)。黑客将特制字体嵌入恶意PDF文件,通过WhatsApp等通讯软件发送给目标,iPhone在后台自动生成缩略图的过程中便会触发攻击,全程不需要用户点击打开。
漏洞根源在苹果底层的CoreGraphics渲染引擎。特制字体的超大坐标引发了整数回绕错误,导致系统分配的内存过小,渲染时发生越界写入。该漏洞此前已被用于高精密定向攻击。目前苹果已推送系统更新修复,Meta也对WhatsApp进行了加固,建议大家尽快升级系统排查风险。
下南洋热度周|签到转盘抽 Premium