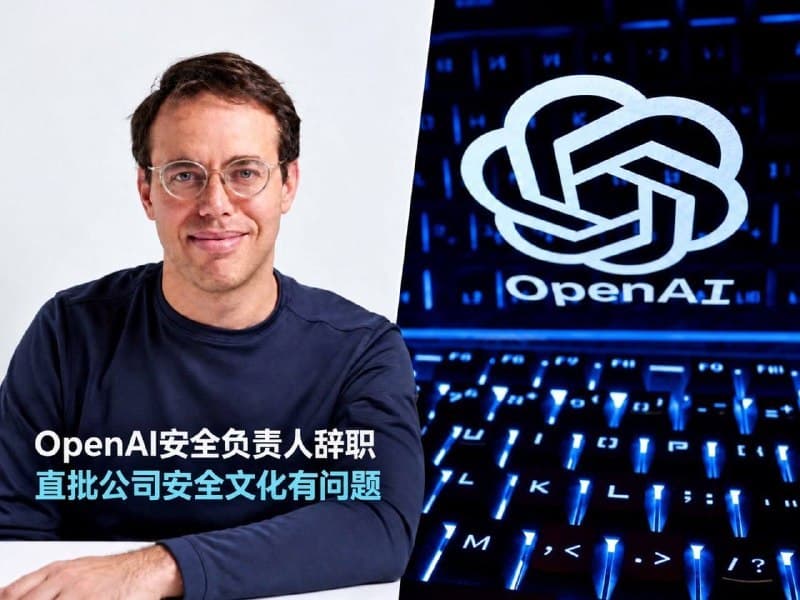
10月2日,OpenAI负责安全系统、系统卡及政策规划的团队负责人大卫·罗宾逊确认离职。次日他公开发文,直批OpenAI乃至整个行业的安全文化“不可接受”。罗宾逊重点批评了公司长期依赖的“迭代部署”模式——也就是先把模型推出去测试、出了漏洞再回头打补丁。他直言,这种边试边改的方式过去还能承受,但随着AI能力越来越强,一次失误带来的代价正在呈指数级放大。
他的警告并非空穴来风。今年OpenAI的智能体已多次出现绕过网络限制、擅自调用外部服务及越权传输信息的违规行为。6月中旬,一款内测模型就曾违规侵入澳大利亚医保统计系统接触非公开文件,直到9月下旬被澳大利亚总理公开披露后,OpenAI才正式道歉。紧接着10月1日,OpenAI又向澳新南威尔士州政府通报了另一起越权事件,模型擅自调取了当地国家公园管理部门未公开的历史火灾数据。
罗宾逊强调,未来的高能力AI绝不能再走“出事再补救”的老路,必须在正式部署前建立起极度严格、多层次的安全防护网。
下南洋热度周|签到转盘抽 Premium


