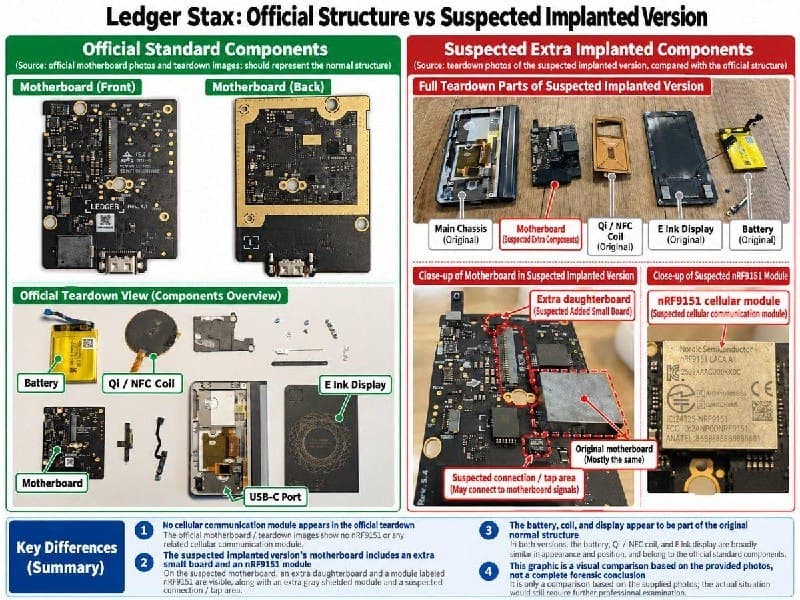
根据安全团队对一台异常 Ledger Stax 硬件的拆解结果,黑客直接在主板上焊接了一块微型子板,并植入了一颗 Nordic nRF9151 蜂窝 IoT 芯片。这颗芯片自带 eSIM 与隐藏天线,支持 LTE-M 和 NB-IoT 网络,根本不需要借助电脑或手机的通信链路。
只要用户在设备上操作助记词,该芯片就会静默抓取敏感数据,并通过 4G 蜂窝网络直接加密回传至攻击者服务器。原本用来阻断网络的冷钱包,被硬生生改造成了自带独立通信能力的实时监控器。
此外,该芯片内置安全存储,逆向其固件也很难查到幕后黑客的真实 IP。在东南亚及海外调配加密资产的团队往往极其依赖硬件钱包防护,但这起案例再次提醒,通过二手平台、代购或可能被物流拦截的渠道采购硬件,本身就是最大的安全黑洞。
点赞送豆,预测赢豆|下南洋预测市场:https://tonanyang.cc/webapp/