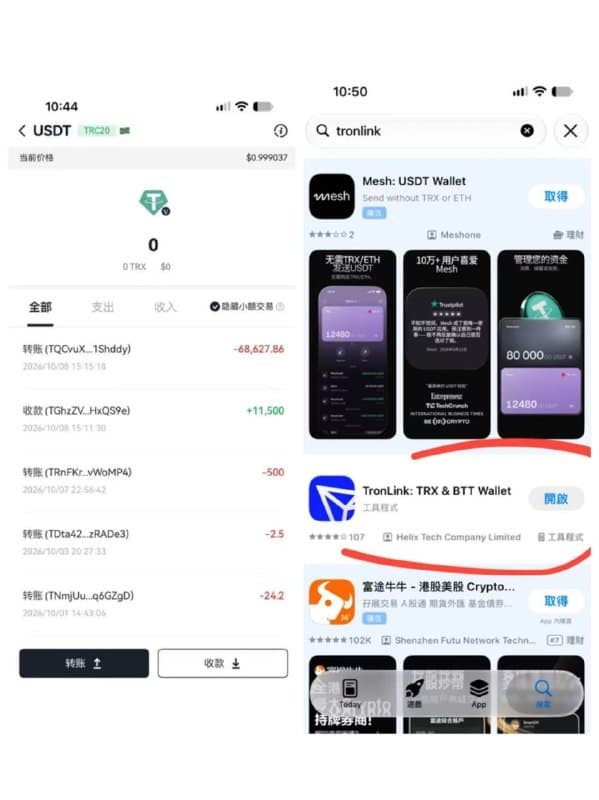
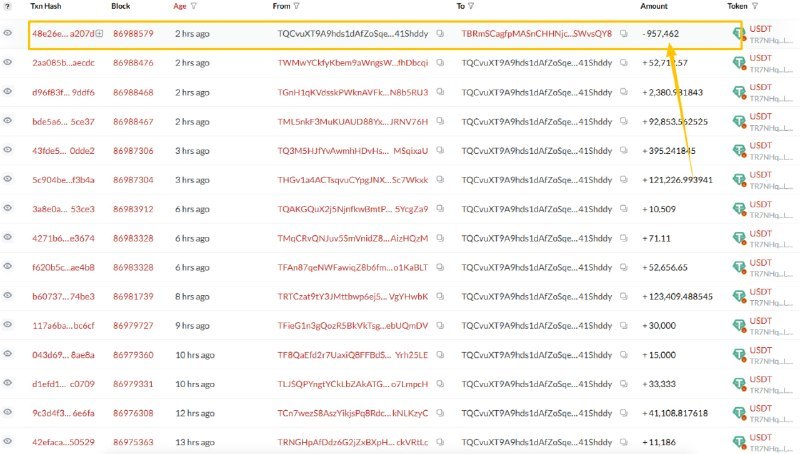
据投稿者反映,自己使用的是TronLink冷钱包,助记词全程纸笔手抄、手机里没有任何备份记录,事后排查也未发现被多签或恶意授权,但钱包内近7万枚USDT依然被无故转走。当事人追踪链上记录时发现,盗取其资产的目标黑客地址在短短两天内已进账接近100万USDT,极大概率存在批量作案的同类受害者。
在东南亚的跨境贸易与灰产资金流转中,USDT几乎是默认的沉淀与结算工具,许多人以为只要不存截图、不碰不明授权就能高枕无忧。但从近期频发的链上盗币手法来看,从伪造的官方下载渠道、被劫持的输入法缓存,到底层剪贴板替换和系统签名漏洞,资金被抽走的环节往往隐蔽得超乎常人认知。
目前该事件的具体入侵路径仍未得到确切证实,但几十万上百万U在链上悄无声息地被扫荡,对所有习惯大额留存数字资产的人来说都是个沉重的警示。分散存放和大额冷藏,远比单纯依赖个别操作习惯更值得重视。
点赞送豆,预测赢豆|下南洋预测市场:https://tonanyang.cc/webapp/