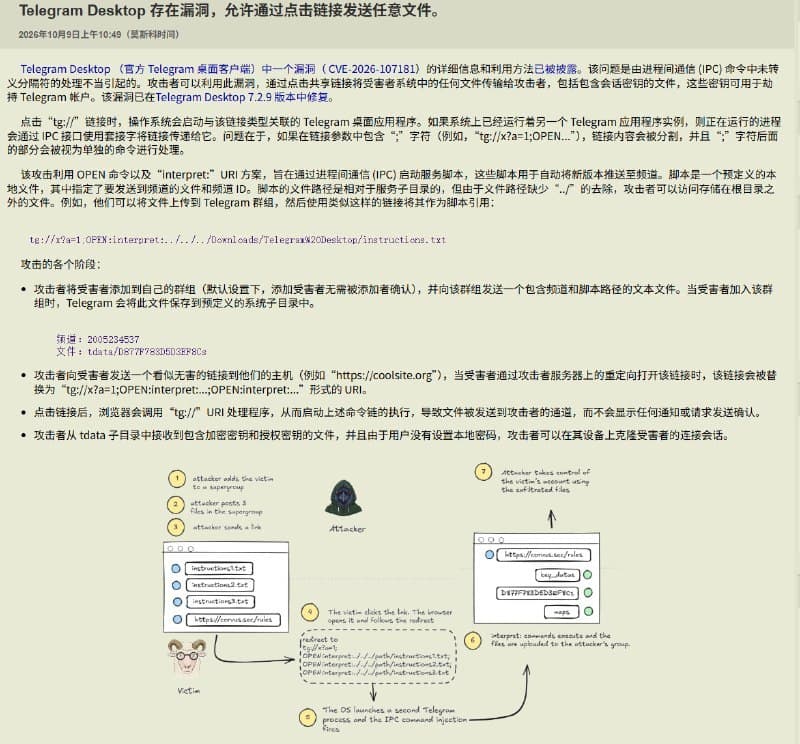
据网友爆料提醒,Telegram 桌面版 7.2.9 以下版本近期曝出一个严重漏洞(CVE-2026-107181)。问题出在程序对分隔符缺乏过滤,导致特制的 tg:// 协议链接能够执行独立的 IPC 命令。一旦用户在聊天窗口中不小心点击了精心构造的恶意链接,客户端会在完全没有任何弹窗提示或二次确认的情况下,悄悄将本地文件打包发送到攻击者的频道。
这次中招的风险不仅限于被偷走 tdata 会话文件导致账号被顶。在海外做业务或玩加密货币的群体中,很多人的电脑里常年存着浏览器保存的登录凭证、SSH 密钥、本地文档,甚至是加密货币钱包文件。攻击者利用该漏洞可以直接静默调取这些核心资产,对个人信息和资金安全构成致命威胁。
防范手段其实很简单,先把桌面端彻底更新到 7.2.9 或以上版本,使用第三方修改版客户端的最好暂时换回官方正版。平时收到结构怪异的链接千万别手快乱点,同时随手开启电报的本地代码密码,即便会话文件被碰,也能把 tdata 数据加密锁死,给资产多留一道防线。
点赞送豆,预测赢豆|下南洋预测市场:https://tonanyang.cc/webapp/