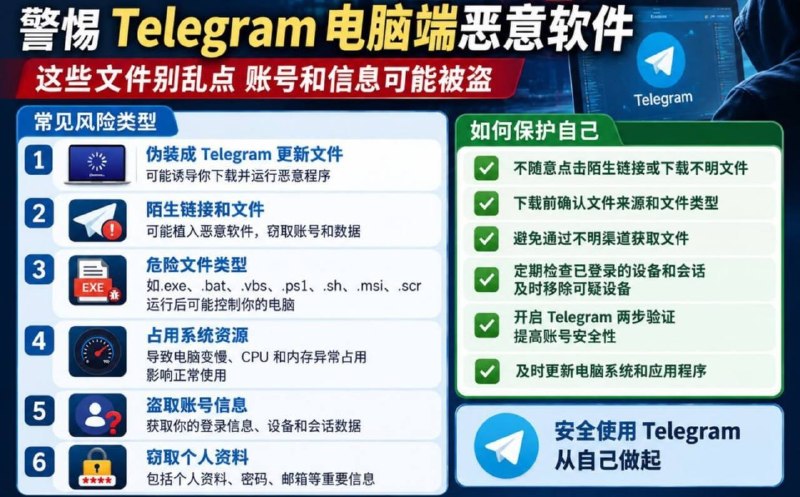
អ្នកណាដែលកំពុងបើកកុំព្យូរទ័រប្រើ Telegram នៅរាជធានីភ្នំពេញ ត្រូវមានការប្រុងប្រយ័ត្នខ្ពស់។ អគ្គស្នងការដ្ឋាននគរបាលជាតិ បានចេញសេចក្តីជូនដំណឹងពិសេសមួយថា មានមេរោគកុំព្យូរទ័រខិលខូចមួយប្រភេទ កំពុងតាមលួចព័ត៌មានគណនីរបស់អ្នកប្រើប្រាស់។ ឱ្យតែអ្នកចុចលើឯកសារ ឬតំណភ្ជាប់ណាមួយដែលមិនស្គាល់ប្រភពច្បាស់លាស់នៅលើកុំព្យូរទ័រ មេរោគ Trojan នោះនឹងលួចយកគណនី Telegram ព័ត៌មានផ្ទាល់ខ្លួន និងទិន្នន័យទាំងស្រុងក្នុងកុំព្យូរទ័ររបស់អ្នកតែម្តង។
បងប្អូនអាជីវករលក់ដូរតាមហាង ឬអ្នករកស៊ីអនឡាញដែលតែងតែប្រើ Telegram ជំនាន់កុំព្យូរទ័រដើម្បីឆ្លើយតបជាមួយអតិថិជន គឺងាយប្រឈមមុខខ្លាំងណាស់ជាមួយល្បិចកលបែបនេះ។ សមត្ថកិច្ចបានណែនាំថា ប្រសិនបើកុំព្យូរទ័ររបស់អ្នកលេចផ្ទាំងសារប្លែកៗញឹកញាប់ ដំណើរការយឺតខុសប្រក្រតី កម្លាំង CPU ឡើងខ្លាំងហួសហេតុ ឬមានការចូលប្រើគណនីពីទីតាំងចម្លែកណាមួយដោយមិនដឹងខ្លួន ត្រូវតែប្រយ័ត្នប្រយែងជាបន្ទាន់។ ជាពិសេស ឯកសារដែលមានកន្ទុយ .exe, .bat និង .scr ដែលគេបន្លំធ្វើជាឯកសារធម្មតា បើអ្នកហ៊ានចុចបើកគឺនឹងធ្លាក់ក្នុងអន្ទាក់ភ្លាមៗ។
ការការពារខ្លួនពីបញ្ហានេះ គឺជារឿងសាមញ្ញ ប៉ុន្តែមានប្រសិទ្ធភាពខ្ពស់៖ កុំចុចលើឯកសារ ឬតំណភ្ជាប់ដែលផ្ញើមកពីមនុស្សចម្លែកជាដាច់ខាត ហើយត្រូវពិនិត្យមើលប្រភពឱ្យបានច្បាស់លាស់មុននឹងទាញយក (Download)។ ប្រសិនបើមានអារម្មណ៍ថា កុំព្យូរទ័រមានភាពខុសប្រក្រតី ត្រូវផ្តាច់អ៊ីនធឺណិតជាបន្ទាន់ រួចធ្វើការស្កេនមេរោគ (Scan Virus) ពិនិត្យមើលបញ្ជីឧបករណ៍ដែលបានចូលប្រើប្រាស់ក្នុងផ្នែកកំណត់ (Settings) របស់ Telegram បើកមុខងារផ្ទៀងផ្ទាត់ពីរជំហອນ (Two-Step Verification) និងប្តូរលេខសម្ងាត់ជាបន្ទាន់ ដើម្បីការពារកុំឱ្យគេលួចយកគណនីបាន។