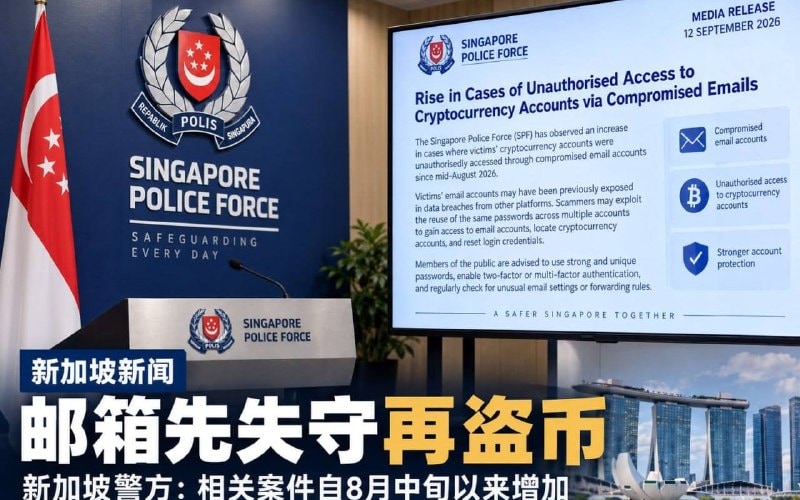
អង្គុយផឹកកាហ្វេទឹកកកនៅភ្នំពេញបណ្តើរ ចុចទូរសព្ទមើលព័ត៌មានបណ្តើរ ស្រាប់តែឃើញរឿងចម្លែកមួយនៅសិង្ហបុរី។ ប៉ូលិសទីនោះបានប្រកាសថា ចាប់ពីពាក់កណ្តាលខែសីហាមក មានករណីលួច හැក (Hack) គណនីកើតឡើងជាប់ៗគ្នា ដោយពួកវាប្រើល្បិចចូលទៅក្នុងអ៊ីមែល (Email) ជាមុនសិន រួចប្លន់យកកាក់គ្រីបតូ (Crypto) ទាំងអស់គ្មានសល់។ និយាយឱ្យចំទៅ គឺមកពីទម្លាប់ចូលចិត្តប្រើពាក្យសម្ងាត់ ឬផាសវឺដ (Password) តែមួយដូចគ្នាហ្នឹងឯង។ ពាក្យសម្ងាត់អ៊ីមែលរបស់ខ្លះបានបែកធ្លាយយូរណាស់មកហើយ ដូច្នេះទើបពួកហែកឃឺ (Hacker) សាកល្បងចូលទៅបានយ៉ាងងាយ។
ពួកវាធ្វើសកម្មភាពលឿនមែនទែន។ ពេលដែលចូលទៅក្នុងអ៊ីមែលយើងបានហើយ ពួកវាប្រញាប់ដាក់ប្រព័ន្ធបញ្ជូនសារបន្តស្វ័យប្រវត្ត ឬលុបចោលសារទាំងនោះ ដើម្បីបិទបាំងអ៊ីមែលជូនដំណឹងពីវេទិកាជួញដូរផ្សេងៗមិនឱ្យយើងដឹងខ្លួន។ បន្ទាប់មក ពួកវាចូលទៅចុចស្នើសុំកែប្រែពាក្យសម្ងាត់ថ្មី ដែលធ្វើឱ្យលេខកូដសម្ងាត់ផ្ទៀងផ្ទាត់ និងតំណភ្ជាប់ (Link) ធ្លាក់ក្នុងដៃពួកវាទាំងអស់។ ដល់ពេលយើងដឹងខ្លួន គឺគណនីត្រូវគេប្តូរម្ចាស់បាត់ទៅហើយ ហើយកាក់ក៏ត្រូវគេផ្ទេរចេញអស់ស្អាត រកស្មៅមិនឃើញផង។
ប៉ូលិសសិង្ហបុរីក៏បានចេញសេចក្តីជូនដំណឹងជាបន្ទាន់ ដើម្បីเตือนប្រជាពលរដ្ឋកុំឱ្យប្រើពាក្យសម្ងាត់ដូចគ្នាសម្រាប់ទាំងអ៊ីមែល និងគណនីគ្រីបតូឱ្យសោះ ហើយត្រូវបើកដំណើរកាការផ្ទៀងផ្ទាត់ពីរជំហាន (2FA) ឱ្យបានឆាប់។ ក្រៅពីនេះ គួរឧស្សាហ៍ចូលពិនិត្យមើលអ៊ីមែលខ្លួនឯងជាប្រចាំ ក្រែងលោមានការកំណត់ផ្ញើសារបន្តចម្លែកៗ ឬមានប្រវត្តិចូល ប្រើប្រាស់ពីកន្លែងសង្ស័យណាមួយ។ ប្រសិនបើរកឃើញភាពមិនប្រក្រតីទេ ត្រូវប្រញាប់ទាក់ទងទៅសេវាអតិថិជនជាបន្ទាន់ ដើម្បីអាចទារយកមកវិញបានខ្លះក៏នៅល្អដែរ។